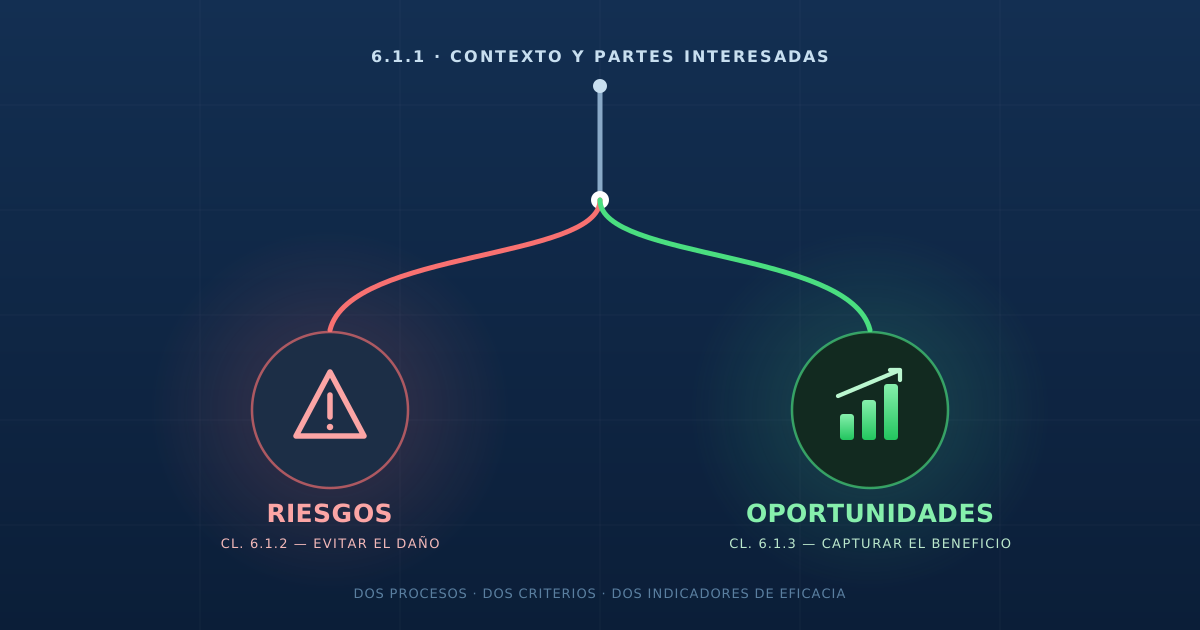
Es uno de los cambios de mayor impacto de la nueva edición, junto con la cultura de calidad y la gestión del cambio. Aquí va la lectura práctica: qué exige realmente el texto publicado, qué se rompe de tu SGC 2015 y cómo migrarlo sin montar una metodología de gestión de riesgos corporativa que nadie en una PYME va a mantener.
Este artículo es una interpretación orientativa de QualityEasy sobre ISO 9001:2026, no el texto oficial de la norma (protegido por copyright de ISO/AENOR). Valídalo con tu copia licenciada antes de tomar decisiones vinculantes de cara a una auditoría de certificación.
1. Qué decía 2015 y qué dice 2026
ISO 9001:2015 trataba riesgos y oportunidades casi como una misma moneda: la cláusula 6.1.1 pedía determinarlos juntos, y la 6.1.2 planificaba las acciones para ambos en un mismo apartado. La consecuencia práctica en miles de SGC reales fue la misma matriz de siempre — probabilidad × impacto, con las oportunidades metidas a presión en la columna de "riesgo positivo".
ISO 9001:2026 separa el requisito en tres subapartados con entidad propia:
| Cláusula | Qué pide |
|---|---|
| 6.1.1 | Determinar los riesgos y oportunidades a partir del contexto (4.1) y las partes interesadas (4.2) — el punto de partida común, pero ya no el proceso completo. |
| 6.1.2 Riesgos | Determinarlos, analizarlos y evaluarlos. Las acciones deben ser proporcionales al impacto sobre los resultados previstos del SGC, e incluir explícitamente los escenarios de disrupción. |
| 6.1.3 Oportunidades | Determinarlas, analizarlas y evaluarlas por su cuenta, planificar acciones apropiadas al contexto, y evaluar su eficacia de forma independiente de la de los riesgos. |
El verbo clave es el mismo en los dos: ya no basta con "determinar" — hay que analizar y evaluar. Eso implica un criterio explícito, no una lista con una columna de "alto/medio/bajo" puesta a ojo.
2. Por qué mezclarlos perjudica sobre todo a las oportunidades
En la práctica, una matriz combinada casi siempre hereda la lógica del riesgo: "cuanto más alto el número, peor". Las oportunidades acaban evaluándose con la misma escala de probabilidad × impacto que un riesgo — y una oportunidad de bajo impacto inmediato pero alto beneficio estratégico (automatizar un proceso, entrar en un mercado nuevo) sale mal parada frente a un riesgo operativo cotidiano.
La norma resuelve esto pidiendo un criterio de valoración propio para cada uno: para un riesgo, la pregunta es "¿cuánto puede dañar los resultados del SGC?"; para una oportunidad, "¿cuánto beneficio aporta y cuán viable es ejecutarla?". Son preguntas distintas y merecen escalas distintas.
3. Un criterio de valoración para cada uno (ejemplo aplicable)
La norma no impone una fórmula — exige que exista un criterio explícito y trazable. Estos son ejemplos de referencia, adáptalos a tu actividad:
Riesgos — probabilidad × consecuencia
| Nivel de riesgo | Criterio de tratamiento |
|---|---|
| Alto | Acción inmediata con plan aprobado por dirección, seguimiento mensual. |
| Medio | Acción planificada en el ciclo normal, seguimiento trimestral. |
| Bajo | Se acepta mediante decisión informada, seguimiento anual. |
Oportunidades — beneficio × viabilidad × alineación estratégica
| Prioridad | Decisión |
|---|---|
| Alta | Se ejecuta como proyecto formal, con medición de beneficio real obtenido. |
| Media | Entra en el portafolio de mejora del siguiente ciclo. |
| Baja | Se registra y se reevalúa en la próxima revisión por la dirección. |
Lo importante no es copiar estas escalas literalmente, sino que tu criterio quede por escrito y sea el mismo cada vez que evalúas — es lo primero que pedirá un auditor.
La nueva edición nombra escenarios como la falla de un proveedor crítico, la caída de sistemas de TI o la ausencia de personal clave como parte de lo que hay que considerar al evaluar riesgos. Si tu matriz solo cubre "riesgos de calidad del producto", falta este bloque.
4. Qué evidencia esperará el auditor
- Registro de riesgos y registro de oportunidades como entidades separadas, cada uno con su valoración.
- Metodología documentada con los criterios de cada uno (no hace falta un procedimiento largo — una página basta).
- Plan de acciones con responsable y fecha, para cada riesgo/oportunidad tratado.
- Evaluación de eficacia de las acciones sobre riesgos y sobre oportunidades, cada una por su lado (esto también cambia en 9.1.3 — ver más abajo).
- Al menos un escenario de disrupción real considerado (proveedor crítico, TI, personal clave).
5. El efecto dominó en la Revisión por la Dirección
Este cambio no se queda en 6.1. La cláusula 9.3.2 (entradas de la revisión por la dirección) incorpora dos entradas nuevas: eficacia de las acciones tomadas para abordar los riesgos y eficacia de las acciones tomadas para abordar las oportunidades, evaluadas por separado. Si hoy tu acta de revisión tiene un único punto genérico de "riesgos y oportunidades", tendrás que dividirlo en dos entradas con su propio análisis.
6. Caso práctico: la misma "oportunidad" mal tratada como riesgo
Escenario: una empresa de distribución detecta que podría automatizar el picking de pedidos con un sistema de códigos de barras.
7. Checklist rápido de migración
- ¿Tienes un registro de riesgos y un registro de oportunidades como tablas independientes?
- ¿Cada uno tiene su propio criterio de valoración por escrito?
- ¿Las acciones sobre riesgos son proporcionales a su impacto sobre los resultados del SGC?
- ¿Se han considerado escenarios de disrupción (proveedor crítico, TI, personal clave)?
- ¿El acta de Revisión por la Dirección separa la eficacia de riesgos de la eficacia de oportunidades?
- ¿Las oportunidades ejecutadas tienen un beneficio medido, no solo una intención?
¿Tu matriz sigue en un Excel combinado?
El módulo de Riesgos y Oportunidades de QualityEasy ya separa ambos registros, con su propio criterio de valoración y su propio seguimiento de eficacia — listo para la Revisión por la Dirección.
Ver cómo lo resuelve QualityEasy →